なぜ必要か
AIに仕事を任せることと、AIに無制限の実行権限を渡すことは、同じではない。
IMMUNE Guard は、AIが提案した操作を、明示された権限と証拠に照らして判定します。
AIの誤った判断が、そのまま実行されてしまうことがあります。計画が間違っていても、プロンプトインジェクションでも、ただのバグでも、与えられた権限のまま動きます。
一般的なコンテンツガードレール
AIが何を入力・出力するかを検査します。危険な指示や応答の検出・制限などです。
IMMUNE Guardの焦点
AIが何を実行する権限を持つかを判定します。操作対象、許可範囲、必要な証拠、承認した操作と実行対象の一致などです。
優劣ではなく、扱う問題の層が違います。実行を制御する技術は、ほかにもあります。
操作をどう判定するか
IMMUNE Guardは、AIが提案した操作を評価し、次の3つの判定のいずれかを返します。
リポジトリ
図の説明。エージェントから出た操作は IMMUNE Guard で判定されます。ADMITTED(許可範囲内・実行対象)は Guard を通り、ファイルや API、リポジトリまで進みます。UNRESOLVED(必要な証拠が不足・保留)は Guard の地点で止まって点滅します。許可としては扱いません。DENIED(範囲外・拒否)は Guard の地点に達し、× が重なります。ほかの経路には回り込みません。実際に止めるのは LIMITED_BLOCKING のときです。既定の SHADOW では、判定を記録するだけです。
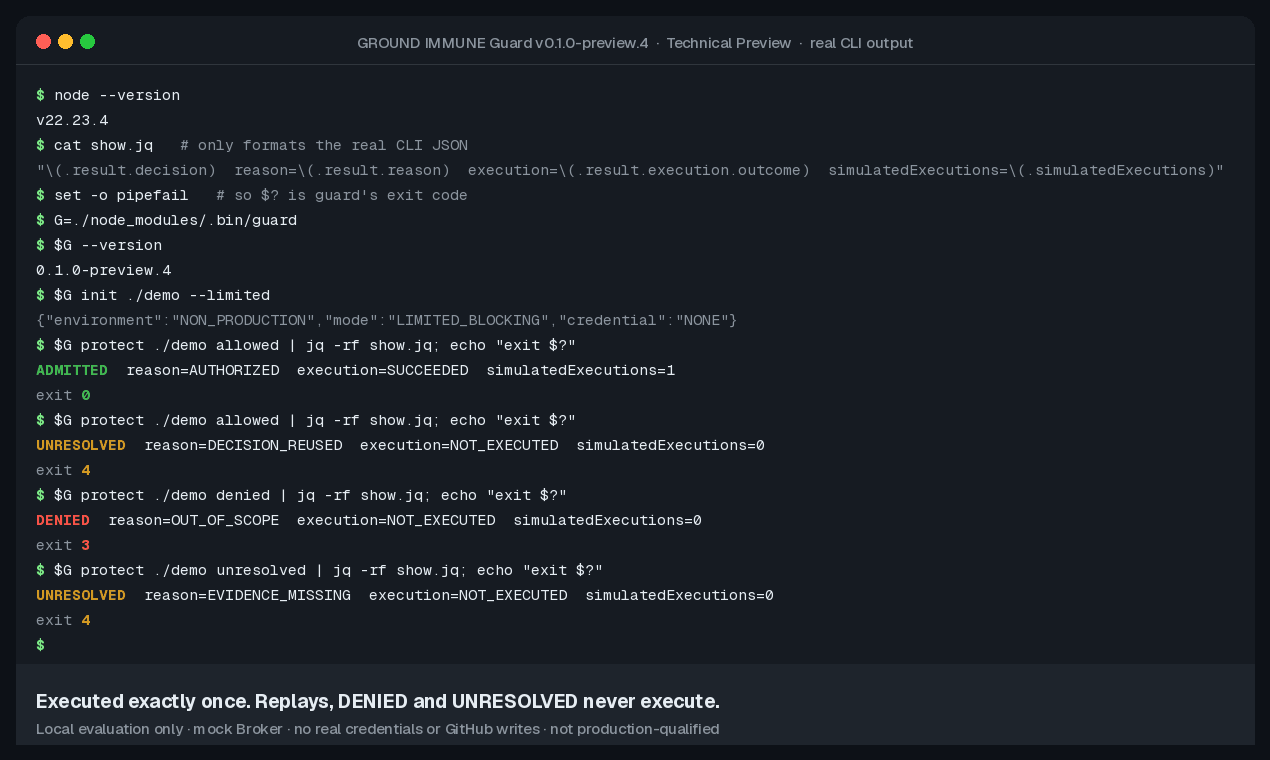
たとえば、docs/ の更新だけが許可されているAIが、範囲外の .env を作成しようとした場合、IMMUNE GuardはDENIEDを返します。実行側がこの判定に従うことで、許可されていない操作を防ぎます。
現在の実証範囲
GitHub 上で確認できる、いまの Technical Preview の範囲です。構想だけではありません。
- 許可・拒否・保留の3つの判定と、CLI での実行例があります。
- 承認のあとで操作が差し替えられた場合に、保留(UNRESOLVED)にして実行しない例があります。
- Linux、Windows 11、macOS(Apple Silicon)で動作を確認しています。
- 実行可能な配布物、公開コード、検証記録、制限事項を公開しています。
既定の SHADOW は観察するだけです。LIMITED_BLOCKING は、模擬の Broker を使った限定的な遮断です。本番環境の安全性を証明したものではありません。詳しくは LIMITATIONS と、v0.1.0-preview.4 の検証記録をご覧ください。
手元で試せます
アカウントも、認証情報もいりません。ダウンロードしたあとは、オフラインで試せます。Node.js 22 以降が必要です。Technical Preview です。手順は Quickstart にあります。